Para Black Hat, cada nueva fuente de información es mutuamente beneficiosa.
Más teledetección no sólo significa mejor visibilidad, sino también más información para los cazadores de amenazas.
De SMA a SAA: Mismas necesidades, diferentes problemas
Splunk Attack Analyzer (SAA) reemplazó recientemente a Secure Malware Analytics (SMA) como la plataforma oficial de análisis de amenazas de malware de Black Hat.
Con SMA tenemos un modelo sencillo y eficaz:
- Artículos que superan el umbral de puntuación.
- Apareció automáticamente en la cola de incidentes de Threat Hunters en Cisco XDR
Funcionó bien. Por supuesto, queríamos lograr el mismo resultado con SAA.
SAA proporciona datos granulares de una variedad de fuentes, lo que permite flexibilidad en la forma en que se presenta la información. Al mapear estos flujos de datos juntos, hemos adaptado nuestros informes para brindar una visión integral y unificada del panorama de amenazas.
El punto de inflexión: la colaboración
Aquí es donde entran David y Lily. Plantearon la siguiente pregunta:
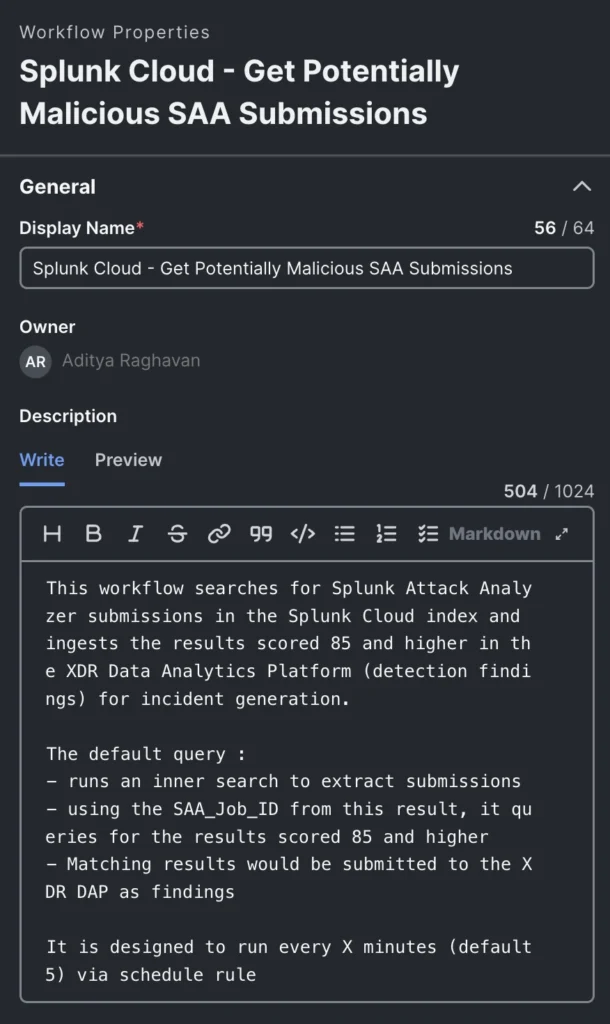
- Extraiga los metadatos enviados (URL, ID del trabajo, motores utilizados)
- La identificación del trabajo se utiliza para resultados de puntuación alta (≥85)
- Los dos conjuntos de datos se combinan y se reformatean en una única estructura utilizable.
Fue un cambio de cambio. Al personalizar nuestra configuración según nuestras necesidades, hemos abierto un nuevo nivel de visibilidad. Este enfoque proporcionó los conocimientos profundos y prácticos que necesitábamos para optimizar nuestro flujo de trabajo.
Crear un flujo de trabajo
Con la consulta lista, la atención se centró en la automatización.
En lugar de empezar desde cero, reutilizamos los componentes de ingesta existentes y los adaptamos a esta estructura de datos.
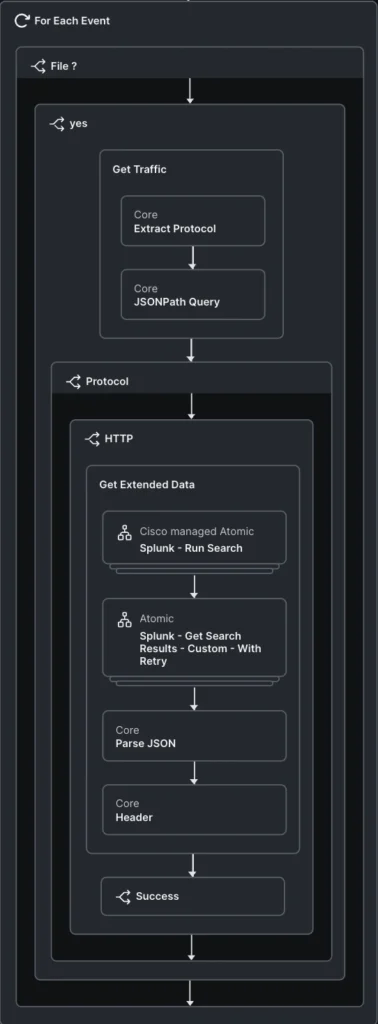
Entonces vino una decisión importante: Esto es lo que es importante para la detección de amenazas en Black Hat.
SAA puede aceptar cualquier formato de archivo y URL para análisis, lo que significa que hemos visto muchos de los siguientes protocolos en uso.
Pero sólo HTTP tuvo un tamaño y una relevancia significativos para el evento.
Entonces cortamos el resto. POP3/SMTP estará disponible la próxima vez.
Fue precisión – priorizar los efectos en lugar de ser exhaustivos.
Enriquezca el contexto de la red y reduzca el ruido
Un archivo enviado a través de HTTP no está separado: tiene un contexto de red. Por lo tanto, enriquecimos cada material enviado de la siguiente manera.
- Telemetría de tráfico vinculado
- Dirección
- Contexto de acción (permitido y prohibido)
Convirtió resultados aislados en algo que los cazadores de amenazas podrían estudiar.
En esta etapa, enfrentamos desafíos familiares:
- Normalizar marcas de tiempo (época → RFC3339)
- Extracción de contexto de acción (permitida y prohibida)
- Dirección de movimiento
Todo lo que necesitas para una adecuada introducción a XDR.
Un problema casi arruinó la lógica de la correlación. El tráfico que se origina en la zona interna se enruta a través de zScaler, lo que da como resultado:
- IP de destino compartida
- Se combinan muchos eventos no relacionados.
Esto puede dar lugar a correlaciones espurias, que es el ruido que intentábamos evitar.
¿Reparar? Una excepción destinada a filtrar esto.
Altamente personalizado pero efectivo.
El resultado: mejores señales para los cazadores
El flujo de trabajo creó un nuevo flujo de descubrimiento en Cisco XDR, respaldado por mensajes SAA enriquecidos con contexto de red.
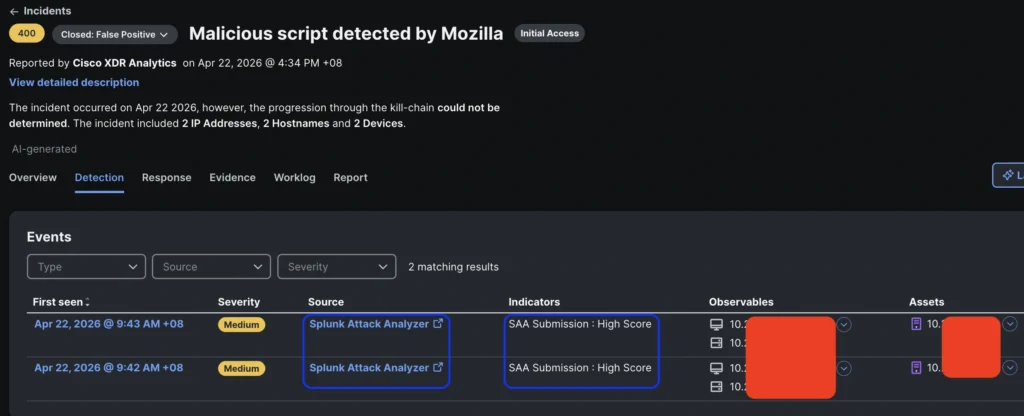
A primera vista, algunas advertencias parecían críticas según las siguientes características.
- Puntuación alta
- Muchos sistemas internos están involucrados.
- Comportamiento sospechoso de ofuscación de JavaScript
Pero la investigación contó una historia diferente.
Inserción legítima de Twitter. Marcado en heurística.
Falso positivo. Ese es el punto.
Con el contexto y el análisis adecuados de Attack Storyboard, el equipo rápidamente lo investigó y lo descartó.
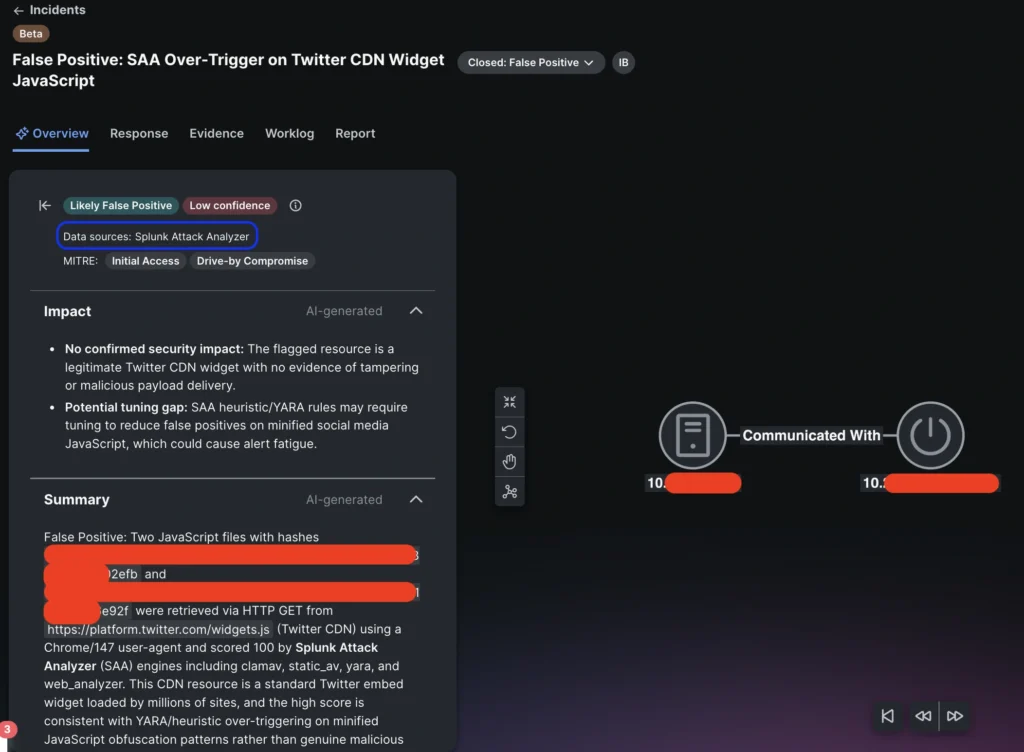
Esta es una verdadera victoria. Este flujo de trabajo no consistía en agregar otra fuente de datos.
Es:
- Generación automática de informes de alto riesgo.
- Proporcionar contexto de red para una asignación más rápida
- Ayuda a los cazadores en peligro de extinción eliminación rápida de ruido
Este flujo de trabajo no es perfecto. Evolucionará como todo lo que construimos en Black Hat.
«En última instancia, la mejor detección no es la que tiene la puntuación más alta, sino la que puedes hacer».
Consulte otros blogs de nuestro equipo sobre Black Hat Asia 2026.
Sobre el sombrero negro
Black Hat es la serie de eventos de seguridad más establecida y profunda en la industria de la ciberseguridad. Establecidos en 1997, estos eventos anuales de varios días brindan a los asistentes la información más reciente sobre investigación, desarrollo y tendencias en ciberseguridad. Según las necesidades de la comunidad, los eventos Black Hat presentan contenido en vivo al público a través de sesiones informativas, cursos de capacitación, cumbres y más. Como una serie de eventos donde personas de todos los niveles profesionales y campos académicos se reúnen para colaborar, establecer contactos y discutir los temas de ciberseguridad que más les importan, los asistentes pueden visitar eventos de Black Hat en los Estados Unidos, Canadá, Europa, Medio Oriente, África y Asia. Para obtener más información, visite www.Black Hat.com.
¡Nos encantaría escuchar tu opinión! Haga preguntas y manténgase conectado con Cisco Security en las redes sociales.
Redes sociales de seguridad de Cisco
LinkedIn
Facebook
Instagram


