Según nuevos hallazgos de la empresa Mandiant, propiedad de Google, una amenaza desconocida aprovechó una falla de seguridad de alto perfil recientemente descubierta que afectó a Cisco Catalyst SD-WAN al menos dos meses antes de que se hiciera pública.
Registrada como CVE-2026-20245 (puntuación CVSS: 7,8), la vulnerabilidad está confirmada y permite a atacantes locales explotar una autenticación de suministro de usuario insuficiente en los dispositivos para entregar un archivo manipulado a un sistema afectado y ejecutar comandos arbitrarios con privilegios elevados.
A principios de este mes, Cisco reconoció que estaba al tanto del exploit y agregó que un atacante tendría que tener privilegios de administrador de red en un sistema afectado para tener éxito.
Los investigadores de Mandiant Chester Sng, Pete Bunyakarn y Logeswaran Nadarajan dijeron: «A lo largo del ataque, el actor de amenazas utilizó rutinariamente técnicas antiforenses para mantener la seguridad operativa y evitar la detección, eliminando y restaurando selectivamente archivos de configuración del sistema que fueron modificados durante el curso del ataque».
Sumado a la unidad de inteligencia de amenazas y respuesta a incidentes del gigante tecnológico, el incidente tuvo como objetivo a un proveedor de telecomunicaciones no revelado para brindar a las cuentas de administrador comprometidas acceso completo a nivel de raíz.
Se identificaron dos períodos distintos de actividad no autorizada, uno entre finales de 2025 y enero de 2026 y el otro en marzo de 2026. En este momento, no está claro si los dos incidentes están relacionados o son obra del mismo actor de amenazas.
Durante la primera ola, se cree que la víctima experimentó conexiones de peering no autorizadas que pueden haber explotado una de las dos fallas de omisión de autenticación en el controlador Cisco Catalyst SD-WAN (CVE-2026-20127 o CVE-2026-20182). Cabe señalar que ninguno de los valores fue revelado en ese momento.
Luego, en marzo de 2026, una segunda ola de exploits falsos se dirigió a dispositivos que ejecutaban una nueva versión de firmware parcheada contra CVE-2026-20127. Más tarde, Cisco confirmó que estas conexiones no explotaban CVE-2026-20182, lo que plantea la posibilidad de que un atacante que puede haber estado o no detrás de la conexión no autorizada anterior pueda obtener acceso inicial basándose en certificados robados de accesos anteriores al mismo dispositivo.
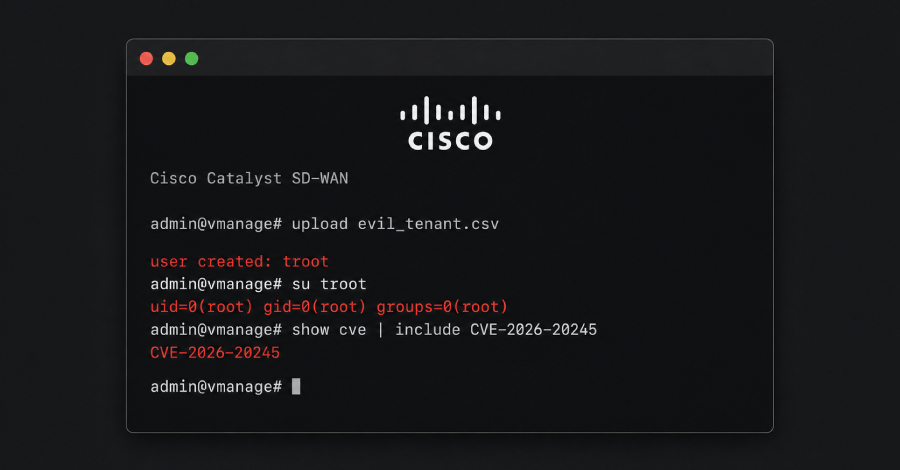
«Luego, el atacante modificó CVE-2026-20245 cargando un archivo CSV malicioso (evil_tenant.csv) antes de explotarlo como un día cero», dijo Mandiant. «Este exploit les permitió escalar privilegios y crear una cuenta de usuario falsa (llamada ‘troot’) con control total de shell a nivel de raíz».
También descubrió que los atacantes a menudo cubren sus huellas eliminando archivos que crean, revirtiendo cambios de configuración, ejecutando scripts, sin dejar evidencia y limitando la capacidad de los defensores para evaluar completamente los compromisos.
«Después de que el administrador raíz cambió su contraseña y eliminó la configuración de la estructura SD-WAN, el actor volvió a cambiar la contraseña a su valor original, por lo que un administrador conectado no notaría que nada estaba inactivo», dijo Austin Larsen, analista de amenazas de Google Threat Intelligence Group (GTIG).
«Entraron en root a través de una carga CSV maliciosa, crearon una cuenta ‘troot’ oculta en /etc/passwd y /etc/shadow, luego eliminaron todos los archivos que tocaron y ejecutaron un script de verificación para asegurarse de que las credenciales desaparecieran».
Google señaló que esta actividad reitera la «tendencia continua» de los malos actores que utilizan dispositivos de borde como SD-WAN para el día cero porque carecen de la telemetría necesaria para un análisis forense profundo y de las premisas que dependen de esos sistemas para facilitar la visibilidad constante del tráfico interno a través de la estructura.
«Los adversarios avanzados apuntan y explotan principalmente dispositivos de red y otros sistemas que no soportan soluciones EDR», dijo Charles Carmacal, director de tecnología de Mandiant Consulting, en una publicación de LinkedIn.


