Microsoft Defender está investigando una vulnerabilidad de elevación de privilegios local (CVE-2026-31431) que afecta a muchas distribuciones importantes de Linux, incluidas Red Hat, SUSE, Ubuntu y AWS Linux. La vulnerabilidad podría permitir una escalada no autorizada del acceso a grandes porciones de cargas de trabajo de Linux en la nube y millones de clústeres de Kubernetes. Aunque la explotación activa ha sido limitada y se ha observado principalmente en pruebas de concepto, la aplicabilidad generalizada de la vulnerabilidad genera preocupaciones generalizadas.
Con una prueba de uso (PoC) completamente operativa y una carrera para parchear el sistema, Microsoft Defender está viendo actividad de pruebas preliminares en los próximos días que probablemente aumentarán las vulnerabilidades de los actores de amenazas, como lo demuestra su reciente incorporación al sistema de ciberseguridad y seguridad de infraestructura. catalogar.
En este informe, Microsoft Defender comparte análisis detallados e información de detección de esta vulnerabilidad, así como recomendaciones de mitigación y pautas de búsqueda para los clientes. Se están realizando más investigaciones sobre medidas de seguridad más estrictas y este informe se actualizará a medida que haya más información disponible.
Detalles de vulnerabilidad
| Elemento técnico | Más información |
| Tipo de vulnerabilidad | Aumentar el privilegio local |
| Vector de ataque | Ejecución de código de usuario no autorizado |
| Requisitos previos para su uso | Acceso local a la máquina para un usuario no especial |
| Breve descripción técnica | Un atacante puede aprovechar una falla en el subsistema criptográfico del kernel de Linux para dañar el caché de cualquier archivo legible, incluidos los binarios setuid. Esta vulnerabilidad puede ser realizada por usuarios no autorizados, que pueden ejecutar código con privilegios de root, elevando efectivamente a un usuario no autorizado a root de manera no autorizada. |
Esta vulnerabilidad afecta a casi todas las distribuciones de Linux que ejecutan kernels desde 2017 hasta las versiones parcheadas, incluidas Ubuntu (por ejemplo, 24.04 LTS), Amazon Linux 2023, Red Hat Enterprise Linux (RHEL 10.1), SUSE 16, así como otras distribuciones como Debian, Arch Linux y Fched Linux. La puntuación CVSS es 7,8 (alta), lo que indica su efecto significativo.
Desde el punto de vista de la evaluación de impacto, una implementación exitosa conduce a la mejora total de los derechos fundamentales (alto impacto en la privacidad, la integridad y la disponibilidad) y puede facilitar la descomposición de los contenedores, el compromiso de múltiples inquilinos y el movimiento lateral en entornos compartidos. La confiabilidad, el sigilo (solo cambios en la memoria) y el uso multiplataforma lo hacen peligroso en entornos de nube, CI/CD y Kubernetes donde la ejecución de código poco confiable es común.
CVE-2026-31431 (también conocida como «Error al copiar») es una vulnerabilidad de elevación de privilegios local (LPE) de alto nivel que afecta el subsistema criptográfico del kernel de Linux. El tipo de vulnerabilidad es un error lógico en el módulo algif_aead de AF_ALG (API criptográfica del espacio de usuario) que puede provocar un uso incorrecto de la memoria durante las operaciones terrestres.
El vector de ataque es local (AV:L) y requiere privilegios bajos sin interacción del usuario, lo que significa que un usuario sin privilegios en un sistema vulnerable puede intentar explotarlo. Es importante destacar que esta vulnerabilidad no se puede explotar de forma remota de forma aislada, pero tiene un impacto significativo cuando se encadena con un vector de acceso inicial, como el acceso Secure Shell (SSH), la ejecución de trabajos de CI maliciosos o una base de contenedores. El principal requisito previo para la explotación es la capacidad de ejecutar código como usuario sin privilegios locales en un sistema que ejecuta un kernel de Linux vulnerable con el módulo criptográfico afectado habilitado.
Desde un punto de vista técnico, el error se debe a una optimización in situ introducida en 2017, donde el kernel reutiliza la memoria nativa durante las operaciones criptográficas. Al explotar la interacción entre la interfaz del socket AF_ALG y la llamada al sistema splice(), un atacante puede realizar una operación de escritura controlada de 4 bytes en la caché de la página del kernel de un archivo legible. Esto permite que se corrompa la representación en memoria de los binarios privilegiados (p. ej. /usr/bin/su) sin cambiar el archivo en el disco.
En tiempo de ejecución, el binario modificado rompe efectivamente los límites de privilegios del sistema y otorga privilegios de root. La implementación es determinista, no depende de las condiciones de carrera y se puede implementar en scripts muy pequeños (~732 bytes) que se ejecutan en todas las distribuciones. Debido a que el caché de la página se comparte entre el contenedor y el host, la vulnerabilidad también permite escenarios de impacto entre contenedores y de escape de contenedores.
La siguiente es una cadena de ataque para un posible exploit.
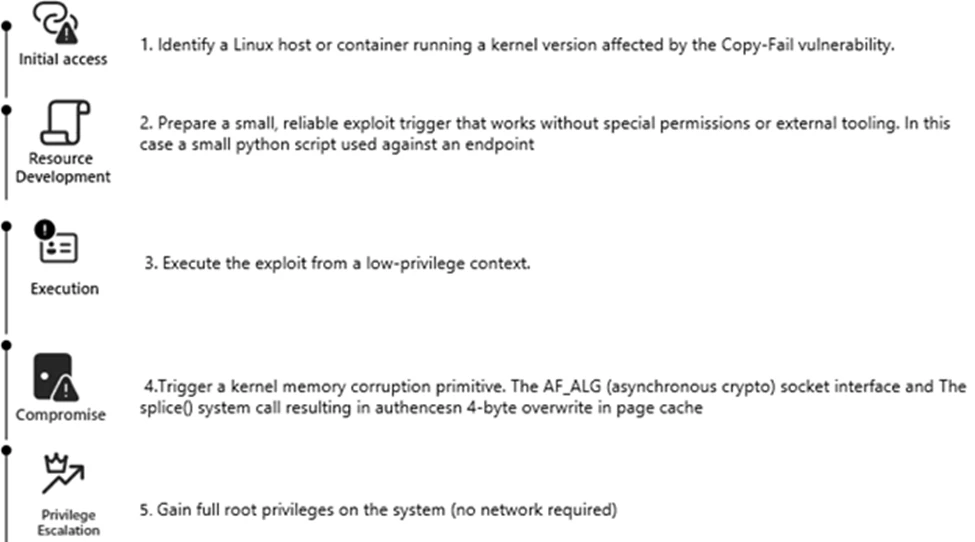
Fase 1: El atacante comienza a explorar. Esto puede suceder después de que el entorno tenga una visibilidad limitada (por ejemplo, un ejecutor de CI, un contenedor web o un host multiinquilino roto). Se puede acceder fácilmente a la información de la versión del kernel desde contenedores y espacios de nombres de usuario y no requiere privilegios elevados.
Debido a que los contenedores comparten un kernel host, una única versión vulnerable del kernel expande instantáneamente el radio de influencia de un solo contenedor a un nodo completo.
Fase 2: El atacante utiliza un script Python compacto que solo interactúa con interfaces estándar del kernel expuestas a usuarios no autorizados. El script no depende de redes, compilación ni bibliotecas de terceros, lo que lo hace ideal para ejecutarse en contenedores restringidos y entornos reforzados.
Etapa 3: Un atacante ejecuta el script como un usuario normal de Linux en el host o como un proceso contenedor comprometido sin capacidades especiales. Lo más importante es que esta vulnerabilidad no requiere raíz, módulos del kernel ni acceso a la red dentro del contenedor. Esto lo hace ideal para escenarios posteriores a la explotación en los que el atacante tiene cierto punto de apoyo.
Etapa 4: El exploit aprovecha las interacciones entre la interfaz de socket AF_ALG (criptocripto asíncrono), las llamadas al sistema splice() y el manejo de errores durante operaciones de copia fallidas. Esto provoca una sobrescritura controlada de 4 bytes de la caché de páginas del kernel, lo que permite a un atacante comprometer datos confidenciales administrados por el kernel incluso sin privilegios. Esta vulnerabilidad ocurre completamente dentro del kernel, sin pasar por las protecciones tradicionales del espacio de usuario.
Etapa 5: Al corromper las estructuras del kernel relacionadas con las credenciales o el contexto de ejecución, un atacante puede incrementar el UID de un proceso a 0. Esto completa la transición de usuario sin privilegios a root completo sin tocar la red. En este punto, los límites de confianza del kernel se rompen, evitando efectivamente las protecciones de SELinux/AppArmor y los controles de seguridad locales.
Directrices de mitigación y protección
Acción inmediata (0-24 horas):
- Identifique todas las instancias de productos/versiones afectados en su entorno.
- Tomar medidas de mitigación basadas en la reparabilidad:
- Si hay parches, aplíquelos inmediatamente. Los enlaces a boletines de seguridad y correcciones de proveedores están disponibles en NVD – CVE-2026-31431.
- Si no hay solución, elige uno de estos efectos temporales:
○ Deshabilitar las funciones afectadas
○ Implementar aislamiento de red
○ Usar control de acceso
- Consulte el registro en busca de signos de explotación.
Como esta vulnerabilidad afecta a una gran cantidad de dispositivos Linux, se recomienda lo siguiente.
- Parchea o actualiza los paquetes del kernel de tu distribución o Bloquear la creación de sockets AF_ALG.
- Trate cualquier contenedor RCE como una posible falla del host e implemente un reciclaje rápido de nodos después de indicadores rotos.
Detección de Microsoft Defender XDR
Los usuarios de Microsoft Defender XDR pueden consultar la siguiente lista de detecciones relevantes. Microsoft Defender XDR administra la detección, prevención, investigación y respuesta en puntos finales, identidades, correo electrónico y aplicaciones, brindando protección integrada contra ataques como las amenazas descritas en este blog.
Los usuarios con acceso también pueden usar Microsoft Security Copilot en Microsoft Defender para investigar y responder a incidentes, buscar amenazas y proteger sus organizaciones con inteligencia sobre amenazas relevante.
| Táctica | Actividad observada | Cobertura de Microsoft Defender |
| Actuación | Explotación de CVE-2026-31431 | Antivirus de Microsoft Defender – Explotación: Linux/CopyFailExpDl.A – Explotación: Python/CopyFail.A – Explotación: Linux/CVE-2026-31431.A – Comportamiento: Linux/CVE-2026-31431 Microsoft Defender para puntos finales Microsoft Defender para la nube |
Microsoft Defender Vulnerability Management (MDVM) también identifica dispositivos en el entorno de un cliente que pueden ser vulnerables a CVE-2026-31431.
Referencia
Esta investigación fue producida por Microsoft Defender Security Research con contribuciones de Andrea Lelli, Dietrich Nembhard, Nir Avneri, Ori Glassman y miembros de Microsoft Threat Intelligence.
Más información
Consulte el blog de Microsoft Threat Intelligence para conocer las últimas investigaciones de seguridad de la comunidad de Microsoft Threat Intelligence.
Síganos en LinkedIn, X (anteriormente Twitter) y Bluesky para mantenerse actualizado sobre nuevos artículos y participar en debates en las redes sociales.
Escuche el podcast Microsoft Threat Intelligence para escuchar historias e ideas de la comunidad de inteligencia de amenazas de Microsoft sobre las amenazas en constante evolución.
Consulte nuestra documentación para obtener más información sobre las capacidades de seguridad en tiempo real y cómo habilitarlas en su organización.