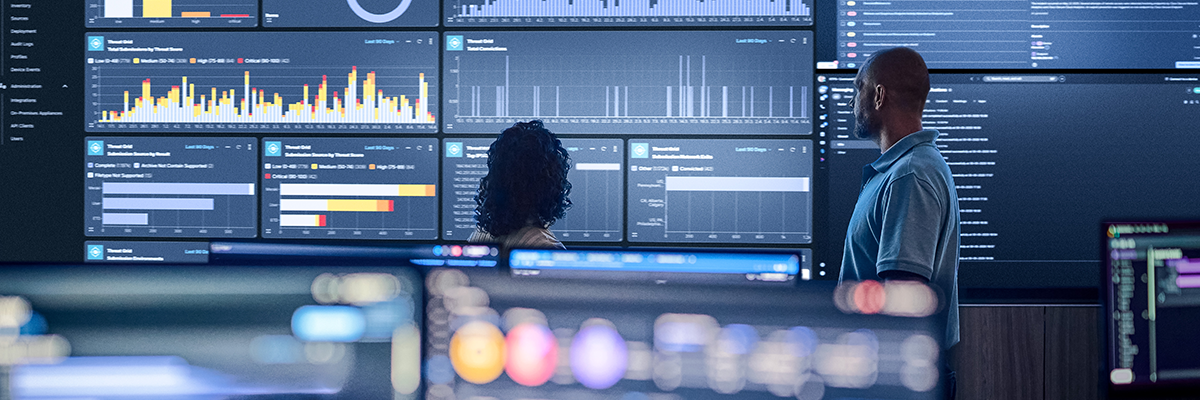
A medida que el panorama de la ciberseguridad evoluciona rápidamente en función de los nuevos avances en inteligencia artificial (IA), Cisco está adaptando sus prácticas de divulgación de vulnerabilidades para enfrentar los desafíos y oportunidades que presentan estas tecnologías. La reciente introducción de modelos avanzados de límites de ciberseguridad se destaca por cambiar la forma en que se detectan, analizan y mitigan las vulnerabilidades. Estas capacidades de IA permiten una velocidad y escala sin precedentes para identificar problemas de seguridad, al tiempo que permiten a los defensores de la red evolucionar continuamente para abordar las amenazas emergentes. Cisco reconoce que la infraestructura de red es crítica y la demanda de disponibilidad no disminuye. La evolución de la IA presiona a los defensores para que absorban y utilicen software a un ritmo más rápido.
Utilizar la inteligencia artificial para mejorar la ciberseguridad
Cisco está utilizando activamente modelos avanzados de IA para acelerar el descubrimiento y la corrección de vulnerabilidades. Aplicar estos modelos a nuestros procesos de seguridad nos permite encontrar y corregir vulnerabilidades que antes no eran posibles. Al mismo tiempo, reconocemos que los adversarios también explotarán estas capacidades emergentes de la IA, lo que aumentará la urgencia y complejidad de las defensas de ciberseguridad. Damos prioridad a la última tecnología e investigación para evolucionar continuamente nuestras herramientas, técnicas y procesos, incluidas capacidades tales como: incorporar escenarios mejorados con IA en ejercicios del equipo rojo y evaluaciones de seguridad en profundidad de nuestros productos frente a tácticas sofisticadas habilitadas por estos modelos.
Priorizar el riesgo para empoderar a los usuarios
Cisco tiene un largo historial de exposición de vulnerabilidades. Nuestra Política de vulnerabilidad de seguridad pública (SVP) detalla nuestro proceso para informar y recibir información sobre vulnerabilidades. Seguimos alineando nuestras operaciones con nuestros objetivos políticos generales de seguridad, transparencia y confianza.
Cisco está desarrollando el nuestro un modelo de divulgación de vulnerabilidades basado en riesgos. Este enfoque se centra en aumentar la visibilidad de los detalles técnicos de las vulnerabilidades que presentan mayor riesgo, son críticas, se están explotando activamente o es probable que se exploten. Al priorizar las divulgaciones en función del riesgo, permitimos a los clientes centrar los esfuerzos de remediación y mitigación en las áreas más urgentes y necesarias.
Para vulnerabilidades descubiertas y evaluadas internamente Dada la baja probabilidad de uso y el bajo impacto, Cisco puede cambiar el nivel de detalle que compartimos y centrarse en la corrección y la mejora. Esto significa que algunos problemas identificados internamente con una puntuación CVSS ya no se informarán como datos independientes dentro de una consulta independiente.
Actualización del ciclo de divulgación de vulnerabilidades menores
Para ayudar con la gestión de riesgos, Cisco proporcionará datos de alto nivel en nuestro sitio web para las versiones que contienen parches para vulnerabilidades descubiertas internamente. Su objetivo es dirigir a los usuarios a versiones elegibles con seguridad mejorada para su descarga y uso. Esta actualización de la secuencia de lanzamiento tradicional permite a los usuarios comprender las versiones que contienen correcciones de seguridad generales. Cisco puede proporcionar información adicional que incorpore cambios de software para abordar los hallazgos encontrados después de la implementación inicial del software.
Mantener nuestro compromiso con el código abierto y de terceros
Nuestra experiencia actual con vulnerabilidades en componentes de terceros o de código abierto permanece sin cambios. Porque problemas de alta gravedad En estas áreas, proporcionaremos actualizaciones periódicas y respuestas oportunas a medida que se desarrollen y publiquen parches.
De cara al futuro: la inteligencia artificial y el futuro de la ciberseguridad
Las capacidades de los modelos de IA de vanguardia seguirán evolucionando, creando nuevos desafíos para la innovación y la ciberseguridad. Cisco continuará adaptándose y liderando este entorno dinámico. Nuestro objetivo es brindar a los clientes información oportuna, priorizada y procesable, permitiéndoles fortalecer su postura de seguridad en un entorno de amenazas cada vez más complejo.
Cisco utilizará nuestra voz en el espacio de detección de vulnerabilidades para impulsar cambios pragmáticos que ayuden a escalar y cumplir con el aumento esperado en los volúmenes de producción.
El Equipo de Respuesta a Incidentes de Seguridad de Productos (PSIRT) de Cisco sigue dedicado a trabajar con clientes, investigadores y socios de la industria para brindar información de vulnerabilidad transparente y centrada en el riesgo que refleje la realidad de la ciberseguridad mejorada por la IA.