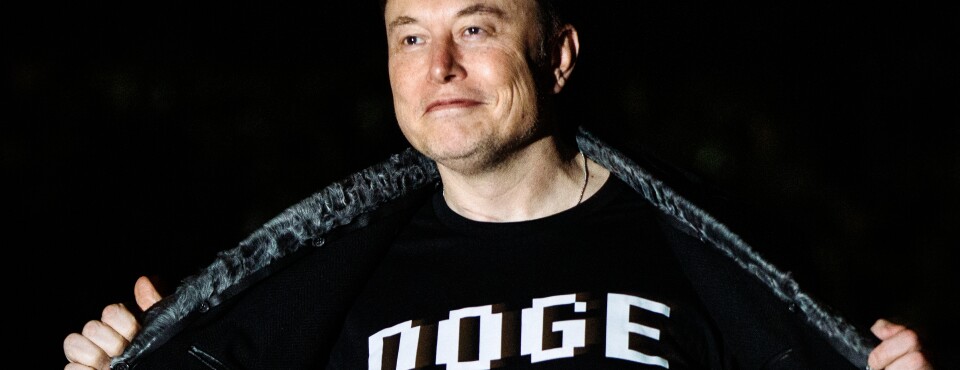
Un miembro de la División de Eficiencia Gubernamental de Elon Musk obtuvo acceso a la información de pagos del Departamento del Tesoro sin implementar los protocolos de seguridad adecuados, según un nuevo informe de vigilancia.
La Oficina de Servicios Presupuestarios no cumplió plenamente con sus reglas de seguridad de TI cuando otorgó a un empleado de DOGE acceso a tres sistemas de pago, según un informe publicado el martes por la Oficina de Responsabilidad Gubernamental. La oficina administra las finanzas del gobierno federal y distribuye reembolsos de impuestos sobre la renta y pagos de beneficios a los estadounidenses.
DOGE ha liderado los esfuerzos de la administración Trump para reducir el gobierno federal y reformar las agencias, dejando miles de trabajadores y provocando meses de caos. El amplio acceso de DOGE a los datos gubernamentales ha sido criticado por funcionarios de la administración anterior y demócratas por violar la privacidad de los contribuyentes.
Un empleado de DOGE pudo ver, copiar e imprimir datos de tres sistemas de pago BFS entre enero y febrero de 2025, informó la GAO. El empleado otorgó por error autoridad temporal para modificar o eliminar datos de un sistema, pero la GAO no encontró evidencia de que los datos hubieran sido alterados.
Un empleado de DOGE no pudo cifrar la información de pago enviada al equipo de DOGE desde otra agencia ni obtuvo permiso para compartir la información, según el informe. El empleado no siempre cumplió con las normas de seguridad informática porque BFS no implementó todos los controles necesarios para garantizar el cumplimiento de estas normas.


