El lunes, Microsoft revisó sus recomendaciones para abordar una falla de seguridad altamente crítica que afecta a Windows Shell, que reconoció que se estaba utilizando activamente en la naturaleza.
La vulnerabilidad en cuestión CVE-2026-32202 (Puntuación CVSS: 4,3) es una vulnerabilidad de suplantación de identidad que podría permitir a un atacante acceder a información confidencial. Fue cubierto como parte de la actualización del martes de parches de este mes.
«Las fallas en los mecanismos de seguridad de Windows Shell podrían permitir que atacantes no autorizados realicen suplantación de red», señaló Microsoft en su advertencia. «El atacante debe enviar un archivo malicioso a la víctima, que ésta debe ejecutar».
«Un atacante que explotara con éxito la vulnerabilidad podría ver información confidencial (Privacidad), pero no podría exponer todos los recursos del componente afectado al atacante. Un atacante no podría modificar la información expuesta (Integridad) ni restringir el acceso a los recursos (Compuesto)».
El 27 de abril de 2026, Microsoft anunció que se había corregido el «Índice de usabilidad, banderas usadas y vectores CVSS» publicado el 14 de abril.
El gigante tecnológico no proporcionó ningún detalle sobre el exploit, pero Maor Dahan, un investigador de seguridad de Akamai al que se le atribuye haber descubierto e informado el error, dijo que la vulnerabilidad de clic cero fue causada por un parche incompleto para CVE-2026-21510.
Este último fue convertido en arma como parte de una cadena de exploits con CVE-2026-21513 por un grupo con sede en Rusia conocido como APT28 (Fancy Bear, Forest Blizzard, GruesomeLarch, Lombard Storm).
- CVE-2026-21510 (Puntuación CVSS: 8,8): una falla en un mecanismo de seguridad en Windows Shell permite a un atacante no autorizado eludir las funciones de seguridad en una red. (Corregido por Microsoft en febrero de 2026)
- CVE-2026-21513 (Puntuación CVSS: 8,8): una falla de seguridad en MSHTML Framework permite a un atacante no autorizado eludir las funciones de seguridad en una red. (Corregido por Microsoft en febrero de 2026)
Vale la pena señalar que el exploit CVE-2026-21513 fue descubierto a principios del mes pasado por una empresa de seguridad e infraestructura web y se vinculó a APT28 después de que se descubriera un artefacto malicioso en enero de 2026.
 |
| CVE-2026-21510 Explotación |
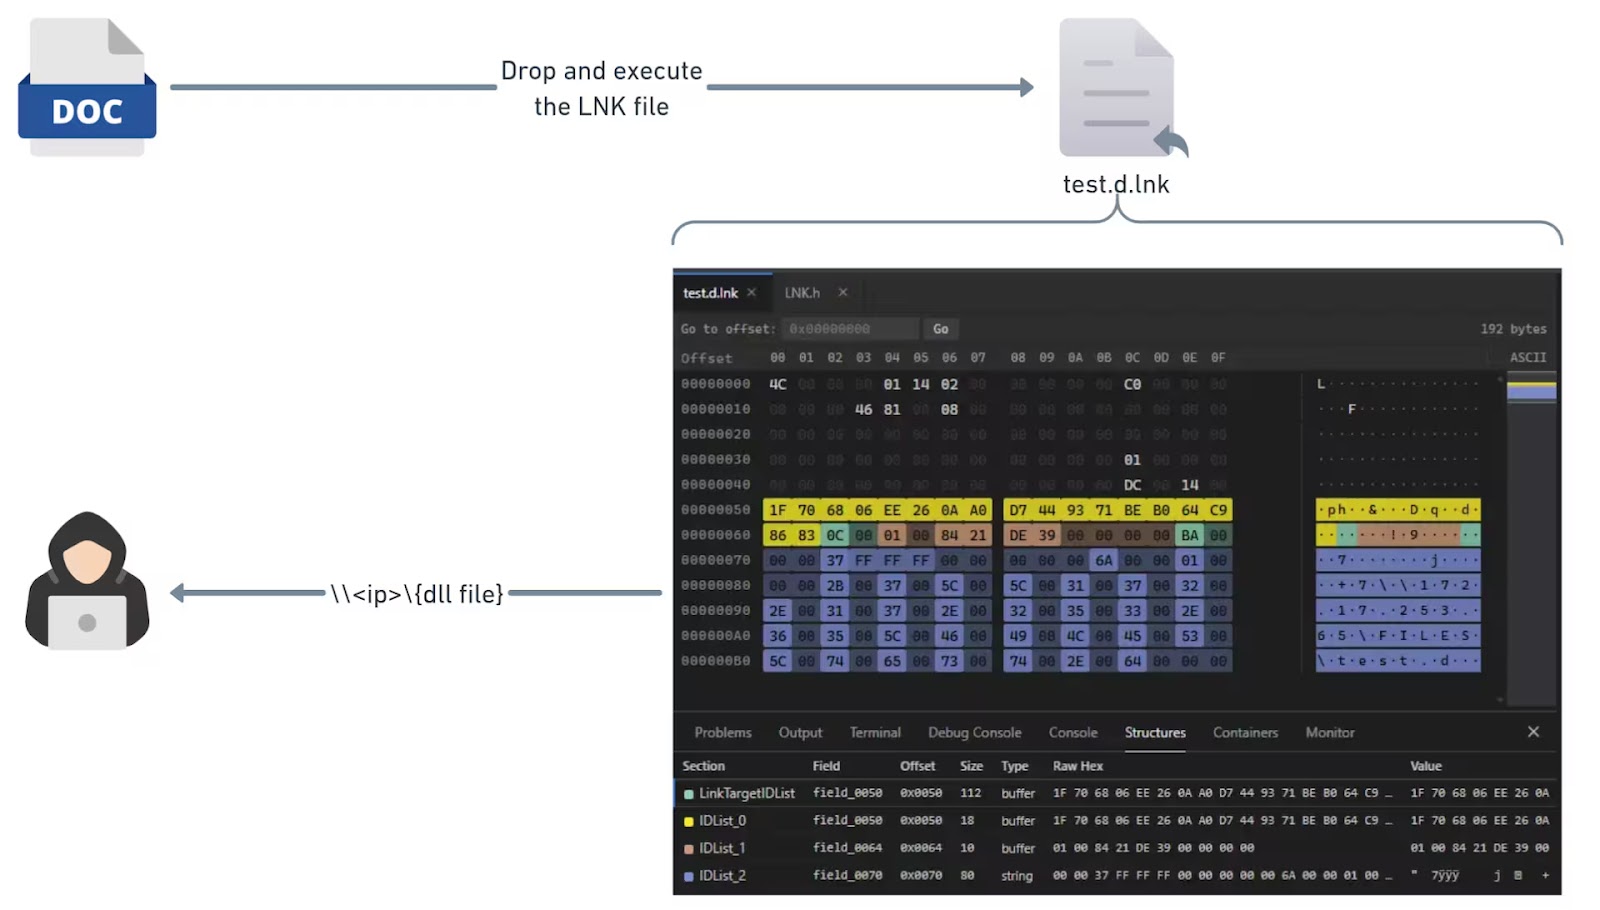
En diciembre de 2025, una campaña dirigida a Ucrania y los países de la UE utilizó un archivo malicioso de acceso directo de Windows (LNK) para explotar dos vulnerabilidades, evitando de manera efectiva Microsoft Defender SmartScreen y permitiendo la ejecución de código controlado por el atacante.
«APT28 utiliza el mecanismo de extracción del espacio de nombres del Shell de Windows para cargar bibliotecas de vínculos dinámicos (DLL) desde servidores remotos utilizando rutas UNC», explicó Dahan. «La DLL se cargó como parte de los objetos del Panel de control (CPL) sin la autenticación adecuada de la zona de red.
Akamai dice que el parche de febrero de 2026 reduce el riesgo de ejecución remota de código al habilitar las firmas digitales de archivos CPL y las verificaciones SmartScreen de la zona de origen, al mismo tiempo que permite que una máquina víctima inicie sesión en el servidor de un atacante y descargue automáticamente el archivo CPL.
«Cuando la ruta es UNC (como «\\attacker.com\share\payload.cpl»), Windows inicia una conexión SMB con el servidor del atacante», dijo Dahan. «Esta conexión de bloque de mensajes del servidor (SMB) activa un protocolo de enlace de autenticación NTLM automático y envía el hash Net-NTLMv2 de la víctima al atacante, que luego puede usarse para ataques de retransmisión NTLM y craqueo fuera de línea».
«Si bien Microsoft solucionó el RCE original (CVE-2026-21510), la falla de aplicación de autenticación (CVE-2026-32202) permanece. La brecha entre la resolución de ruta y la validación de confianza deja un vector de robo de credenciales sin hacer clic a través de archivos LNK analizados automáticamente».


