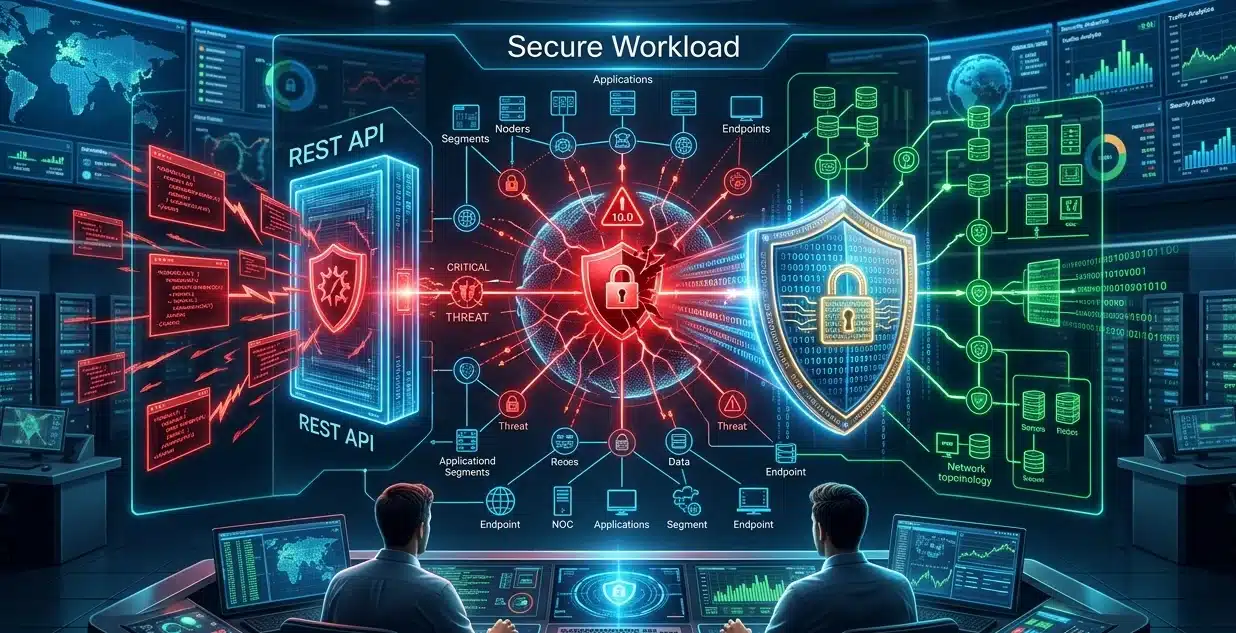
Cisco ha publicado actualizaciones de seguridad para corregir una vulnerabilidad crítica reportada como CVE-2026-20223 que afecta a Cisco Secure Workload Platform. La falla, que recibió una puntuación CVSS máxima de 10,0, podría permitir a atacantes remotos no autenticados acceder a información confidencial y realizar cambios de configuración no autorizados a través de puntos finales de API REST vulnerables.
La compañía dijo que el problema fue causado por las comprobaciones de autenticación y validación de las funciones internas de la API REST utilizadas por Secure Workload. La vulnerabilidad también está clasificada como CWE-306, la cual está relacionada con la falta de protección de autenticación para operaciones críticas.
Según Cisco, «esta vulnerabilidad podría explotarse si un atacante pudiera enviar una solicitud API diseñada a un punto final afectado». La compañía agregó que explotar con éxito CVE-2026-20223 podría permitir a un atacante «leer información confidencial y modificar configuraciones a través de los límites de los inquilinos con privilegios de usuario de administrador del sitio».
CVE-2026-20223 Las cargas de trabajo internamente seguras afectan las funciones de la API REST
La vulnerabilidad afecta los puntos finales internos de la API REST del software Cisco Secure Workload Cluster, dijo Cisco en su aviso. El problema afecta tanto a las implementaciones SaaS como a las locales, independientemente de la configuración del dispositivo.
Sin embargo, la empresa aclaró que esta falla no afecta la interfaz de administración basada en web. En cambio, la exposición se limita a las funciones API internas asociadas con una infraestructura de carga de trabajo segura.
El aviso, identificado como «cisco-sa-csw-pnbsa-g8WEnuy», se publicó originalmente el 20 de mayo de 2026 a las 16:00 GMT. Cisco asignó a CVSS una puntuación base de 10,0 debido a la gravedad de los posibles impactos y la falta de requisitos de certificación para su uso. El problema se rastrea internamente bajo el ID de error de Cisco CSCwt99942.
Cisco explica que la causa principal de CVE-2026-20223 es «validación y autenticación insuficientes al acceder a los puntos finales de la API REST». Sin estas protecciones, los atacantes pueden cruzar los límites de permisos y obtener acceso a los recursos del sitio con privilegios de nivel de administrador del sitio.
Cisco advierte sobre riesgos de exposición de datos entre inquilinos
La compañía advirtió que explotar CVE-2026-20223 podría permitir el acceso no autorizado a información confidencial en el entorno de un inquilino. Los atacantes pueden modificar la configuración a través de los límites de los inquilinos mientras operan con permisos elevados de administrador del sitio.
La naturaleza de la vulnerabilidad la hace particularmente difícil en entornos de cargas de trabajo seguras de múltiples inquilinos donde los controles administrativos y la segmentación son fundamentales para proteger los datos de los usuarios.
Cisco también confirmó que actualmente no existe una solución alternativa para mitigar la vulnerabilidad de la API REST. Por lo tanto, se recomienda a las organizaciones que utilizan las versiones de Secure Workload afectadas que instalen la versión del firmware lo antes posible.
La compañía afirmó que el impacto temporal no fue suficiente para eliminar completamente el problema y recomendó encarecidamente que los usuarios actualicen a versiones parcheadas para evitar la exposición a CVE-2026-20223 en el futuro.
Se corrigieron variantes de carga de trabajo inseguras para CVE-2026-20223.
Cisco ha publicado correcciones para las versiones de Secure Workload afectadas y describe las siguientes versiones corregidas:
- Cisco Secure Workload versión 3.10: corregido en la versión 3.10.8.3
- Cisco Secure Workload versión 4.0: corregido en la versión 4.0.3.17
- Cisco Secure Workload versión 3.9 y anteriores: se recomienda a los clientes que actualicen a la versión normal.
La compañía también destacó que su implementación de Cisco Secure Workload SaaS basada en la nube está protegida contra CVE-2026-20223. Los clientes de SaaS no necesitan realizar ninguna acción de usuario, afirma Cisco, porque las correcciones ya están aplicadas al entorno alojado.
Se recomienda a los clientes que requieran soporte adicional que se comuniquen con el Centro de asistencia técnica de Cisco (TAC) o con su proveedor de mantenimiento contratado para obtener instrucciones sobre la implementación y el mantenimiento de parches.
Cisco dice que no se han detectado exploits activos
Si bien CVE-2026-20223 recibió la calificación de gravedad más alta, Cisco dijo que su Equipo de Respuesta a Incidentes de Seguridad de Productos (PSIRT) «no tenía conocimiento de ninguna información divulgada públicamente o explotación maliciosa de la vulnerabilidad» en el momento de la divulgación.
La compañía agregó que la vulnerabilidad se descubrió durante pruebas de seguridad internas en lugar de informes de ataques activos en la naturaleza.
Esta divulgación destaca el mayor riesgo asociado con implementaciones inseguras de API REST en productos de infraestructura empresarial. La vulnerabilidad asociada con CWE-306 es particularmente peligrosa si no hay comprobaciones de autenticación para funciones de gestión críticas.
A medida que más organizaciones dependen de las API para administrar cargas de trabajo, automatizar la infraestructura y respaldar entornos basados en la nube, vulnerabilidades como CVE-2026-20223 muestran cómo las debilidades de autenticación en Secure Workload Platform pueden exponer los sistemas vulnerables y los datos de los inquilinos a un acceso no autorizado.
Cisco publicó la versión 1.0 del aviso como final el 20 de mayo de 2026 y no indicó si estaban pendientes correcciones adicionales para la vulnerabilidad de la API REST de Secure Workload.