
Todos los CIO se enfrentan a la misma pregunta en este momento: ¿Cómo asegurar una fuerza laboral distribuida impulsada por IA sin agregar más complejidad a un equipo sobrecargado? Cisco IT enfrentó esta pregunta y creó la respuesta. En un período de 12 meses, TI de Cisco redujo los incidentes de la mesa de ayuda en un 18 %, redujo las tasas de incidentes de seguridad a casi cero, eliminó más de 20 opciones de VPN heredadas y permitió la adopción a gran escala de la IA. Así es como lo hicieron, según los ingenieros.
En blogs anteriores hemos explorado El imperativo estratégico detrás del paso de Cisco a una arquitectura Zero Trust y comprobado Un plan empresarial que guía la transición gradual a una plataforma unificada Security Service Edge (SSE). Si bien estas perspectivas definen el «por qué» y el «cómo» de nuestras transformaciones de alto nivel, corremos el telón de la realidad de la ingeniería. Como ingenieros clave en esta transición, hemos pasado el último año pasando de un modelo fragmentado y con mucho hardware a un tejido SSE integrado y basado en la nube. Aquí, compartimos las lecciones técnicas aprendidas desde el frente, los desafíos de desmantelar la infraestructura heredada y cómo hemos renovado nuestra pila de seguridad para respaldar una fuerza laboral moderna y preparada para la IA.
Administrar decenas de miles de dispositivos para una fuerza laboral global con una infraestructura obsoleta y al final de su vida útil no fue solo una cuestión operativa, fue un desafío técnico que creó una importante deuda de seguridad. Dedicábamos más tiempo a «unir» componentes de hardware dispares que desde un punto de vista de seguridad estratégico. Tuvimos que pasar de un modelo de gestión «caja por caja» a una arquitectura unificada definida por software.
Sabíamos que teníamos que pasar a un modelo de servicio. La unión manual de varios componentes de la red creó agujeros de seguridad que impidieron la visibilidad y aumentaron el tiempo medio de resolución (MTTR).
Evolución a ESS
Nuestro edificio de transición a la ESSt en nuestro anterior Viaje de acceso de confianza cero (ZTA). Escale nuestra migración SSE mientras ZTA valida nuestra fuerza laboral distribuidad a través de esa base hacia una experiencia perfecta y perfecta Acceso seguro plataforma entregada en la nube.
Deshazte de la «rutina operativa».
Nuestra solución anterior se basaba en doce ubicaciones globales y hardware dispar. Nos encontramos en una encrucijada a medida que invertimos en costosas actualizaciones tecnológicas de nuestra infraestructura obsoleta y al final de su vida útil (EOL) o pasamos a un modelo provisto en la nube. Elegimos este último para simplificar las operaciones, mejorar la experiencia del usuario y aumentar la seguridad, mientras preparamos a nuestros inquilinos de compras para el futuro y brindamos un mejor soporte a nuestra fuerza laboral distribuida.
La cantidad de componentes en la red de servicios fue un verdadero desafío. Cosimos muchas cajas. Ahora que tenemos una plataforma única, los mejores productos de Cisco se ejecutan en una estructura unificada.
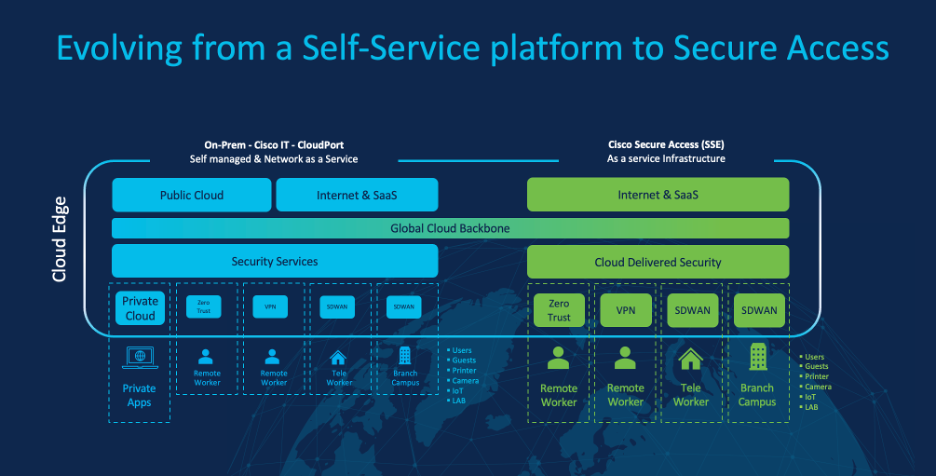
Figura 1: Orquestación de la ESS como servicio: pasar de una infraestructura local autogestionada a un modelo integrado como servicio.
Cómo adoptamos un enfoque integrado
Aprovechando nuestra inversión en Cisco Identity Services Engine (ISE), hemos demostrado que nuestros cambios de SSE mejoran más que solo la seguridad básica, con una autenticación VPN perfecta.
Hemos integrado nuestro ecosistema para evolucionar nuestro enfoque de plataforma:
- Autenticación (Cisco ThousandEyes): cierra las brechas de visibilidad entre redes propias y no propiedad para garantizar una conectividad perfecta.
- Observable (Splunk): los registros centralizados convierten los datos sin procesar en información procesable, lo que reduce drásticamente el tiempo medio de resolución (MTTR).
- Conectividad de red (Catalyst SD-WAN): un túnel trasero integrado con una arquitectura SSE creada para la conectividad de la empresa a la nube.
- Colaboración (Webex): la colaboración sigue siendo confiable y de alto rendimiento independientemente de la ubicación del usuario.
Método «gatear, caminar, correr»
Practicamos el método «gatear, caminar, correr». No simplemente accionamos un interruptor; Lo implementamos por etapas y repetimos la prueba de concepto. No lo evitamos cuando nos topamos con controles de carretera; Es una ganancia para nuestras operaciones internas ya que trabajamos con nuestras unidades de negocios para incorporar esta función en un producto, y una ganancia para todos los usuarios que utilicen esta función en el futuro.
Algunas de las características de muestra que hemos implementado incluyen:
- Actualización de VPN: Tuvimos que retirar la infraestructura obsoleta y simplificar la experiencia del usuario. Pasando de las más de 20 opciones antiguas a dos versiones, hemos habilitado la «selección automática», donde el cliente se conecta automáticamente a la ubicación SSE más cercana. Esto ha eliminado las conjeturas de nuestra fuerza laboral global y ha reducido significativamente los incidentes de la mesa de ayuda.
- Acceso de confianza cero: Necesitábamos una forma sencilla de habilitar nuestro servicio ZTA basado en el cliente. Al pasar a la inscripción automática basada en certificados, las políticas se aplican directamente desde el cliente. Los usuarios simplemente hacen clic en una aplicación habilitada para ZTA para iniciar sesión. Como resultado, han aumentado las solicitudes de nuestros empleados para agregar más aplicaciones a la plataforma.
- Protección generativa de IA: Tuvimos que interceptar de forma inteligente las aplicaciones Gen-AI habilitadas para políticas y dirigirlas a la nube para su visibilidad y aplicación de políticas. Lo implementamos a través del módulo de roaming Cisco Secure Client Umbrella. Esto ha sido fundamental para aumentar nuestra postura de seguridad y mejorar la visibilidad para proteger eficazmente la información confidencial de Cisco.
Ventaja del «Usuario Cero»
Consideramos nuestro despliegue interno como un laboratorio viviente. Nuestro equipo de TI sirvió como un circuito de retroalimentación fundamental para los equipos de ingeniería de productos al enviar más de 100 solicitudes de oportunidades técnicas. No éramos sólo consumidores; Éramos co-desarrolladores.
Esta asociación de ingeniería colaborativa nos permitió incorporar nuestros requisitos operativos directamente en la hoja de ruta de la plataforma, lo que nos permitió crear un producto final que satisfaga las complejidades de la empresa moderna.
Fricción deliberada: la clave para la seguridad
En nuestra búsqueda de una experiencia perfecta, aprendimos una lección de ingeniería negativa: no toda fricción es mala. Cuando se trata de seguridad GenAI, «sin fricciones» puede ser una vulnerabilidad de seguridad. Hemos diseñado un «regulador» o un punto de control intermedio deliberado para permitir el análisis de prevención de pérdida de datos (DLP) en tiempo real. Esta es una compensación de diseño deliberada: sacrificamos milisegundos de latencia para obtener enormes ganancias en la integridad de los datos.
Cuando lanzamos nuestra protección de IA generativa (GenAI), no buscábamos una experiencia perfecta y «sin fricciones». Como explica Huber, hemos introducido deliberadamente «topes de velocidad».
Fue un acto de equilibrio. A pesar de algunos problemas de crecimiento, estábamos mejorando para la empresa.
Interceptamos selectivamente el tráfico de aplicaciones para garantizar la prevención de pérdida de datos (DLP) mediante la realización de comprobaciones de «intermediario».
No intentamos impedir que la gente use GenAI, simplemente lo suspendemos para evaluar la aplicación y no divulgar información confidencial. Hemos visto casi cero multas (una tasa de accidentes de sólo el 0,04%) porque los usuarios entienden el «por qué».
Resultados mensurables: menos presión, más estrategia
Desde entonces hemos visto Las incidencias en la mesa de ayuda cayeron un 18% intertrimestral y resolver de forma autónoma cientos de preguntas a través de modelos de soporte basados en IA, lo que permite a nuestros ingenieros centrarse en la estrategia en lugar de en las pruebas de tickets. Nuestros operadores de TI ahora dedican menos tiempo a «hacer coincidir» cajas y más tiempo a la planificación estratégica.

Figura 2: Impacto del soporte basado en IA en el flujo de trabajo de ZTA después de habilitar SSE, lo que demuestra una tasa de precisión independiente del 80 % y tickets manuales reducidos.

Figura 3: Comparación del volumen de casos de soporte entre el servicio VPN heredado y la transición SSE, que muestra una caída significativa en el tráfico de tickets después de la transición.

Figura 4: Las tendencias históricas en el recuento de incidentes después de la implementación de SSE VPN muestran un aumento inicial en las consultas sobre educación de los usuarios, seguido de una disminución constante.
Ya no sólo gestionamos cajas; estamos a cargo el resultado. Al permitir que su fuerza laboral se conecte de manera segura y fluida desde cualquier lugar, garantizamos que nuestro entorno esté listo para lo que venga después, ya sean cargas de trabajo impulsadas por IA o las necesidades cambiantes de una fuerza laboral distribuida.
El usuario aprendió cero
Si planea dar un paso similar, esto es lo que debe hacer:
- Priorizar la adopción extendida y la colaboración de múltiples partes interesadas.
- Cree equipos en las unidades de TI, seguridad y negocios; no trabaje en silos.
- Asegure el patrocinio ejecutivo desde el principio.
- Finalmente, no esperes. Si administra hardware antiguo, utilice estas lecciones para realizar la transición a una posición activa antes de comenzar su viaje.
Explora más:
¿Estás listo para mejorar tu seguridad y aumentar la vigilancia? Comuníquese con su representante de cuentas para analizar cómo las soluciones Cisco SSE pueden ayudar a su organización.


