El ataque explota una vulnerabilidad SSRF de alta gravedad rastreada como CVE-2026-20230 en Cisco Unified Communications Manager Server.
Cisco lanzó actualizaciones de seguridad para CVE-2026-20230 el 3 de junio, advirtiendo que un exploit podría otorgarle a un atacante privilegios de root en un dispositivo.
«Una vulnerabilidad en Cisco Unified Communications Manager (Unified CM) y Cisco Unified Communications Manager Session Management Edition (Unified CM SME) podría permitir que un atacante remoto no reconocido lleve a cabo un ataque de falsificación de solicitudes del lado del servidor (SSRF) a través de un dispositivo afectado», advirtió Cisco.
«Esta vulnerabilidad se debe al mal manejo de ciertas solicitudes HTTP. Un atacante podría explotar esta vulnerabilidad enviando una solicitud HTTP a un dispositivo afectado. La explotación exitosa podría permitir a un atacante escribir un archivo en el sistema operativo subyacente, que luego podría usarse para mejorarlo. raíz«.
El error fue revelado a Cisco por SSD Secure, que no proporcionó detalles técnicos en ese momento.
Hoy, la firma de inteligencia de amenazas Defused advirtió que la falla ahora se está utilizando activamente en ataques.
«Durante el fin de semana observamos CVE-2026-20230 – Cisco Unified CM (CUCM) WebDialer SSRF → exploit de escritura de archivo raíz (CVSS 8.6). No reportado anteriormente y aún no reportado en CISA KEV», advirtió Deused en X.
Se desmintió que los ataques se originaran en una única dirección IP y utilizaran una carga útil file:// correctamente diseñada para crear un archivo en el dispositivo.
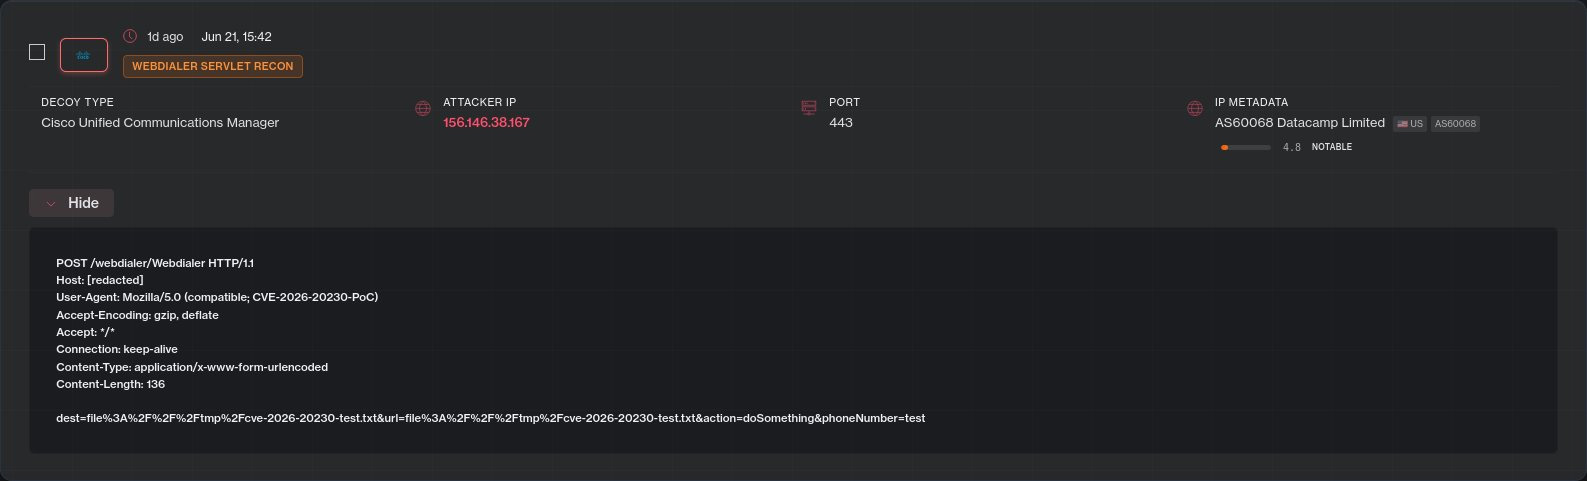
Fuente: obsoleto
Si bien la falla se puede utilizar para ataques de enraizamiento y aterrizaje de shell web, la PoC observada por Defused tiene como objetivo identificarlos intentando escribir un archivo de texto llamado ‘/tmp/cve-2026-20230-test.txt’ en dispositivos vulnerables.
Después de revelar el exploit, SSD Secure publicó un texto técnico del error, explicando cómo funciona la vulnerabilidad y compartiendo una prueba de concepto del exploit.
Los investigadores descubrieron que un atacante no autenticado podría abusar del manejo que hace el componente Webdialer de las URL proporcionadas por el usuario y forzar a la aplicación a escribir archivos arbitrarios en el sistema operativo utilizando el URI file://.
Al monitorear las rutas de los archivos y el contenido escrito en el disco, los atacantes pueden usar la falla para ejecutar código remoto y eventualmente obtener acceso raíz a los dispositivos vulnerables.
SSD Secure señala que el exploit requiere que un atacante obtenga primero el nombre de host del sistema objetivo antes de realizar un ataque de escritura de archivos. Sin embargo, los investigadores han demostrado cómo se puede obtener esta información del dispositivo antes de utilizarlo.
El exploit actual parece ser de naturaleza espionaje, pero ahora que el error ha quedado completamente expuesto, veremos más actores de amenazas apuntando a estos servidores.
BleepingComputer se comunicó con Cisco para preguntarle si ellos también ven alguna falla utilizada en el ataque y si pueden compartir los datos de la OIM con los defensores, y actualizará el artículo si reciben respuesta.
Los equipos de seguridad registran el 54% de los ataques exitosos y solo advierten sobre el 14%. El resto se mueve invisiblemente a través de tu entorno.
La presentación de Picus muestra cómo su SIEM y EDR pueden probar violaciones de reglas y técnicas de modelado de ataques, para que pueda dejar de pasar desapercibido en la detección de amenazas.
Obtenga un documento técnico


